Preparar una auditoría de permisos en Business Central suele acabar en una hoja de Excel enorme: usuarios por un lado, grupos de seguridad por otro y conjuntos de permisos repartidos entre la aplicación base y cada extensión. Basta con que se escape una asignación que llega a través de un grupo para que el informe deje de ser fiable. Desde la actualización 28.1, Microsoft ofrece una vista de conjunto dentro del producto y API de solo lectura para sacar ese análisis fuera.
Tienes una nueva página Información general de permisos (Permissions Overview) y dos familias de API de solo lectura, una para permisos y otra para flujos de aprobación. Las tres están en disponibilidad general y se activan solas. Si te piden auditorías de accesos o de segregación de funciones, te afectan: puedes dejar de cruzar datos a mano.
Tres piezas para auditar sin tocar el ERP
Información general de permisos
Una sola vista con los permisos de todas las aplicaciones y extensiones instaladas. Filtras por objeto, ámbito, extensión o conjunto de permisos, y los cuadros informativos te dicen qué grupos de seguridad y qué usuarios tienen cada conjunto. Responde rápido a preguntas como «¿quién puede modificar clientes?».
API de permisos
Consultas de solo lectura sobre conjuntos de permisos, permisos por objeto, asignaciones a usuarios y a grupos de seguridad. Pensadas para montar el análisis en Power BI o en un agente de Copilot Studio.
API de aprobaciones
Lectura de los flujos de trabajo, de qué usuarios intervienen en cada uno y del histórico de acciones. Útil para demostrar quién aprobó qué y cuándo.
Alcance, seguridad y límites
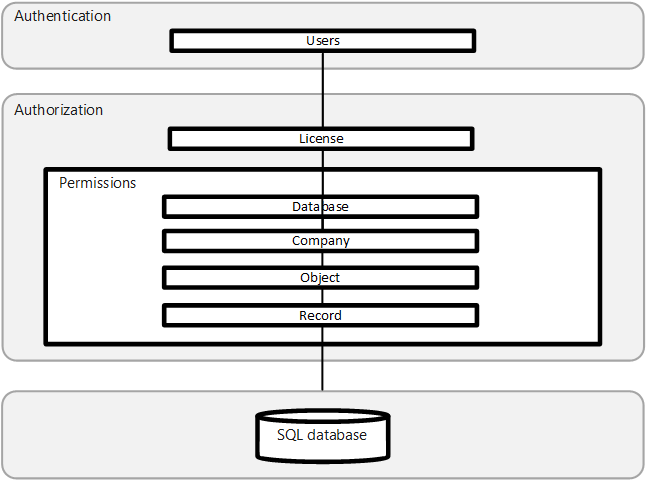
Las API de permisos viven en el espacio microsoft/automation y solo admiten peticiones GET: no crean, cambian ni borran nada. Aunque se llaman a través de una empresa, devuelven datos de todo el entorno. Los puntos de conexión son usersPermissions, userPermissionSets (con el tipo de asignación y el grupo de seguridad del que viene), accessControls, aggregatePermissionSets y expandedPermissionSets (lectura, inserción, modificación, borrado y ejecución por objeto).
| Pregunta | Respuesta |
|---|---|
| ¿Modifican permisos? | No, son de solo lectura |
| ¿Requieren un permiso propio? | Sí, un conjunto de permisos nuevo |
| ¿Se da a usuarios estándar? | No, Microsoft lo desaconseja |
| ¿Están en vista previa? | No, disponibilidad general desde junio de 2026 |
Cómo aprovecharlo en tu empresa
-
1
Empieza dentro del producto
Abre Información general de permisos y revisa los objetos críticos: clientes, proveedores, bancos y diarios. Para un usuario concreto, la página Permisos en vigor indica si cada permiso viene de un grupo de seguridad o es heredado.
-
2
Crea una identidad de auditoría
Asigna los nuevos conjuntos de permisos de API solo a esa identidad o a un rol de seguridad, nunca a perfiles de uso diario.
-
3
Monta un informe recurrente
Lleva permisos y aprobaciones a Power BI y compáralos con lo que debería tener cada puesto. Si aún no tienes un modelo de datos de Business Central en Power BI, empieza por los tres primeros cuadros de mando.
-
4
Vigila los cambios, no solo la foto
Business Central puede enviar los cambios de permisos a Application Insights. Combinado con el informe, tienes la foto y la película.
Si además estás pensando en replicar tablas en Fabric, lee nuestro análisis de la réplica de datos en Microsoft Fabric: el control de accesos es el mismo reto en otro sitio.
Fuentes: Microsoft Learn — Novedades de la actualización 28.1, Microsoft Learn — Definir permisos granulares, Microsoft Learn — Introducción a las API de automatización y Microsoft 365 Roadmap, elementos 576841 y 576864. Imagen: Microsoft Learn, licencia CC BY 4.0.